Dans cet article
Pourquoi la conformité RGPD n'est pas optionnelle
En tant que prestataire de soins, vous traitez quotidiennement des données personnelles sensibles — des données de santé qui relèvent de la catégorie la plus stricte du RGPD. Le non-respect peut entraîner des amendes allant jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires annuel, mais surtout : cela nuit à la confiance de vos patients.
Étape 1 : Établir un registre de traitement
Recensez quelles données personnelles vous traitez, pourquoi, combien de temps vous les conservez et avec qui vous les partagez. Ce registre est obligatoire et constitue la base de votre politique de confidentialité.
Étape 2 : Conclure des accords de traitement des données
Pour chaque partie qui traite des données personnelles en votre nom — votre fournisseur de DPE, votre comptable, votre hébergeur — vous devez conclure un accord de traitement des données.
Étape 3 : Mettre en œuvre la sécurité technique
Assurez des mesures techniques adéquates :
- Chiffrement des données au repos et en transit
- Mots de passe forts et authentification à deux facteurs
- Sauvegardes régulières
- Pare-feu et logiciel antivirus
- Contrôle d'accès basé sur les rôles
Étape 4 : Rédiger une politique de confidentialité
Informez clairement les patients de ce que vous faites avec leurs données. Cette politique de confidentialité doit être rédigée dans un langage compréhensible et facile à trouver.
Étape 5 : Mettre en place une procédure de violation de données
Vous devez signaler une violation de données dans les 72 heures à l'autorité de protection des données. Assurez-vous d'avoir une procédure qui décrit comment vous détectez, enregistrez et signalez les violations.
Étape 6 : Réaliser une AIPD
Une Analyse d'Impact relative à la Protection des Données (AIPD) est obligatoire pour les traitements à haut risque — ce qui est presque toujours le cas avec les données de santé.
Étape 7 : Former votre équipe
La sécurité repose sur le comportement humain. Assurez-vous que tout le personnel sait comment gérer les données patients en toute sécurité. Organisez au moins une formation annuelle de sensibilisation.
Attention continue
La conformité RGPD n'est pas un projet ponctuel mais un processus continu. Évaluez régulièrement vos mesures, maintenez votre registre à jour et restez informé des nouvelles évolutions de la législation sur la protection des données.
Voir comment ça marche ?
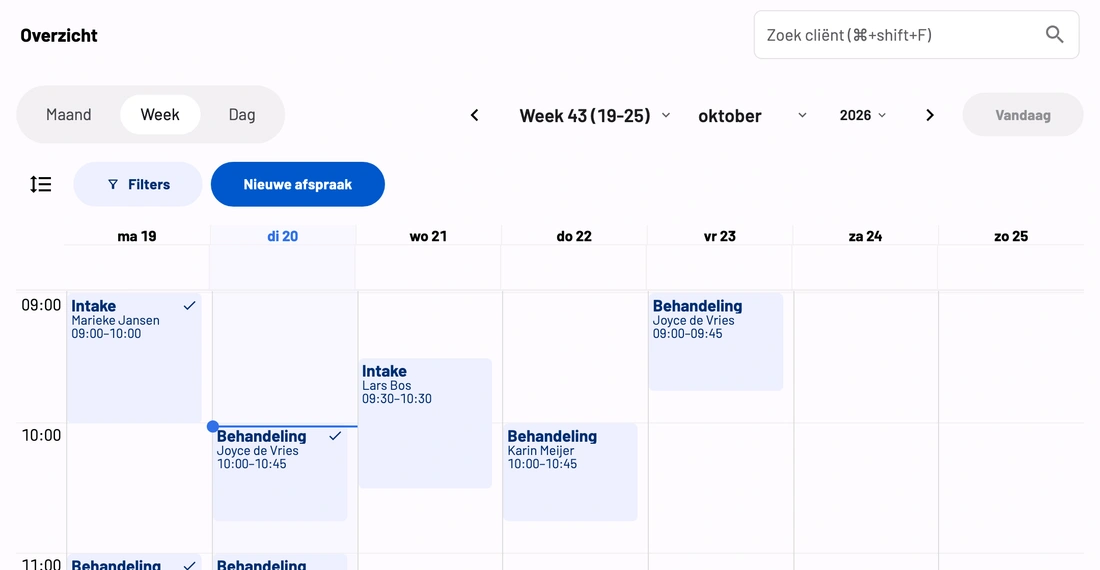
Lors d'une rencontre, nous montrons Phase2 avec une semaine de travail complète.
Planifier une rencontre